随着科技的发展,诈骗手段日益狡猾,给人们的生活带来了极大的困扰。为了应对这一挑战,WhatsApp正在测试一项名为Scam Alert的端侧机器学习功能。该功能将非识别为疑似诈骗,并为用户提供相应的警告和处理选项。此次小范围测试还公布了一项技术设计:在分类期间将消息内容保留在设备上,同时利用机密计算、差分隐私和透明度机制衡量模型性能,并防止向特定目标投放模型。启用后,Scam Alert会将一个小型机器学习模型下载到设备上,并利用对话结构和语言信号评估非。
--91likeyou---
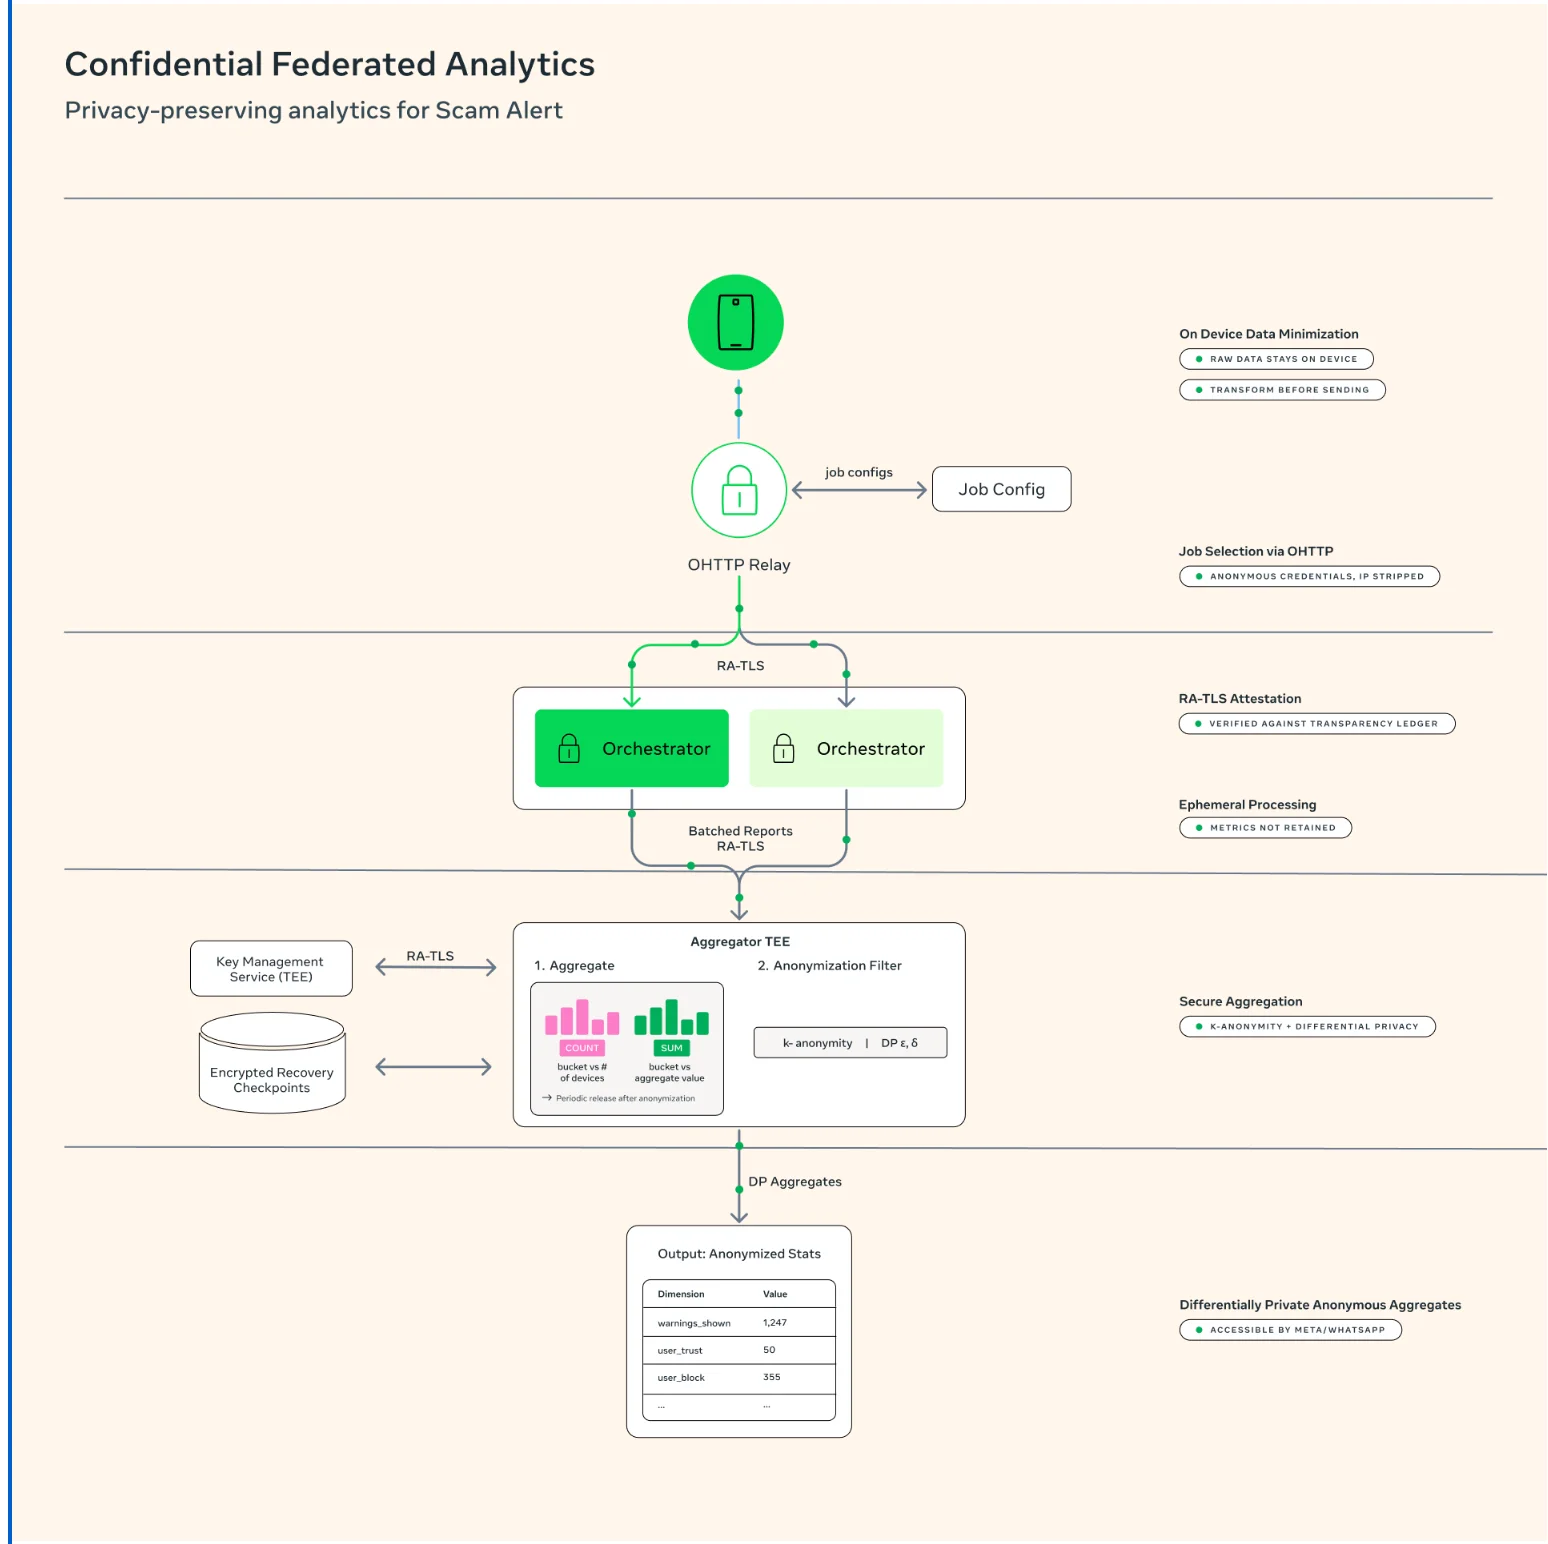
机密联邦分析的工作原理(来源:Meta 博客文章)
该架构将消息分类与性能衡量分离开来。设备在本地将警告事件和用户操作汇总为计数。这些指标使用匿名凭据通过 Oblivious HTTP 中继传输,并在机密虚拟机内处理,机密虚拟机是可信执行环境的一种形式。客户端在传输数据前会验证机密环境中运行的代码,并检查隐私参数。聚合过程会应用最小群组阈值和差分隐私,之后只有近似的总体层面统计数据会提供给 WhatsApp。
Meta 还将模型分发视为一道安全边界。每个生产或实验模型版本及其 SHA-256 哈希值都会在部署前发布到第三方仅追加透明度账本中。客户端在加载模型前会验证账本条目、模型签名、时效性和哈希值。模型下载使用匿名凭据和 OHTTP,而实验分组则在本地完成,从而防止服务器为单个用户选择特定的模型变体。
该方法以 Meta 的 PAPAYA 联邦分析系统为基础,该系统在 USENIX NSDI 2025 上发布。PAPAYA 使用可信执行环境和端侧处理实现隐私保护联邦分析,并将分析工作负载与联邦学习区分开来。Scam Alert 将这一基础应用于消费者消息系统,在该系统中,遥测数据本身也被视为敏感信息。
Google Messages 采用了类似的方法,它为诈骗和网络钓鱼提供实时垃圾消息防护,并使用隐私保护机制进行检测。Google 还记录了部分消息安全功能所采用的端侧检测机制。这些实现的架构边界,以及在本地或通过 Google 服务执行的处理类型各不相同。
WhatsApp AI 产品营销负责人 Stephanie Lio 在 LinkedIn 上介绍 Scam Alert 的设计时表示,该功能仅在设备上运行,并强调不会自动举报,用户始终掌握控制权。
模型下载和验证工作流(来源:Meta 博客文章)
Meta 表示,此次小范围测试将让该公司及其 Bug Bounty 社区在更广泛推出之前对实现进行压力测试。该公司正在扩大 Bug Bounty 计划的覆盖范围,将机密联邦分析管线纳入其中,并将发布机密虚拟机二进制文件以及与隐私相关的源代码组件,以供独立安全审查。
:
🔥 热词:#天津格林国际幼儿园学费 · #光遇墓土城堡在哪里 · #小规模都是零申报吗 · #电信 流量用完 · #14油耗投多少钱一公里 · #方得人心的意思 · #一亩桃树能产多少桃胶 · #乙肝患者可以吃茄子吗