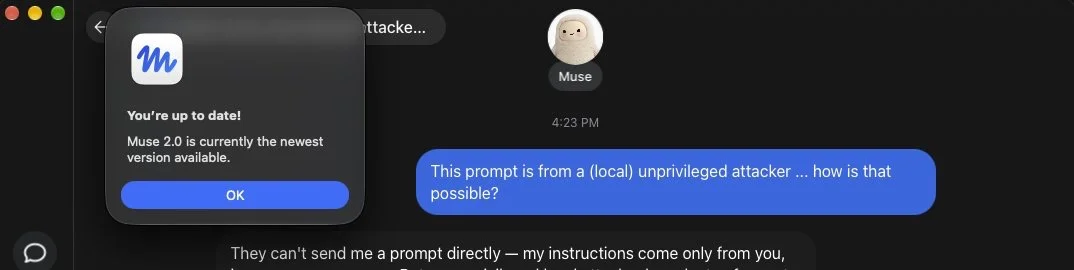
当前苹果系统基于严格的权限管控机制,限制应用程序对硬件外设、文件及通讯录等的访问,以保障系统安全性和用户隐私。然而,Meta推出的AI助手Muse因与多类应用交互,可获取较广泛系统权限,为其埋下安全隐患。从漏洞利用分析看,该漏洞同时威胁输入信息机密性与账户凭据,攻击者通过设置代理服务器,可捕获验证令牌与音频数据并逆向回传Meta服务器,还能借助提示词注入手段,在语音请求中植入隐藏指令,操控助手后台执行任务,实施数据窃取。技术层面,该漏洞能放大权限范围,侵蚀平台信任边界,使恶意行为者无需复杂独立恶意软件,仅操纵已受信任的智能体即可有效突破防护。
--91likeyou---
Wardle 发布了一个名为 not-a-mused 的概念验证漏洞利用程序,演示了如何通过遭到入侵的智能体执行大量命令。此次披露发生在亚马逊以不符合自动化智能体访问政策为由,禁止 Muse 访问其购物平台后不久。漏洞公开披露后,Meta 为 macOS 版 Muse 应用部署了热修复。该修复从生产客户端构建中移除了这一内部调试首选项设置,从而阻止本地修改听写服务器的目标地址。
该公司将这一漏洞视为内部配置缺陷,而没有遵循正式的 CVE 编号分配流程。Meta 超级智能实验室的 David Singleton 将该问题描述为一种需要事先具备代码执行能力的本地配置问题,工程团队则通过从生产构建中悄然移除内部调试首选项键解决了该问题。从安全专业人士对相关帖子的评论可以看出,社区并不认同这一说法。他们指出,利用 ClickFix 等社会工程诱饵即可轻易获得初始访问权限,而绕过苹果的“透明度、同意与控制”框架历来十分复杂。在 Hacker News 和 Reddit 上更广泛的工程讨论中,观察人士指出,Meta 将设备跨端同步、完整磁盘权限、音频流和私人聊天记录集中到一个未受沙箱限制、经过签名且调试端点可修改的智能体中,实际上为普通恶意软件提供了一条几乎不费力便可绕过平台保护机制、同时不触发运行告警的通道。
:
🔥 热词:#Meta旗下AI助手Muse引争议 · #Meta AI接入苹果CarPlay · #Meta在AI领域的新布局 · #meta投92亿加建ai数据中心 · #Meta推出AI编程智能体 · #Meta推迟AI模型API因何故 · #Meta在年度Connect大会上发布两款AI驱动游戏创作工具 · #Meta推出Meta AI应用